Was ist das Lieferanten-Cybersicherheit Praxis-Kit?
Ein verbundenes Arbeitssystem für Kritikalität, Due Diligence, Security-Anforderungen, Nachweise, Vorfälle und Monitoring.
Lieferanten, externe Services und technische Abhängigkeiten risikobasiert steuern – von Kritikalität und Due Diligence über vertragliche Security-Anforderungen und SBOM/VEX bis zu Vorfällen, Monitoring und Managementfreigabe.
Für Einkauf, Qualität, Supply Chain und Security-Verantwortliche, die konkrete Lieferkettenaufgaben mit regulatorischem oder technischem Bezug bearbeiten möchten: Lieferantenkritikalität und Due Diligence dokumentieren, Security-Anforderungen vertraglich verankern, SBOM-/VEX-Informationen prüfen, Vorfälle eskalieren und Monitoring-/Freigabenachweise zusammenführen.
Regulatorische Grundlagen: Richtlinie (EU) 2022/2555 des Europäischen Parlaments und des Rates vom 14. Dezember 2022 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau in der Union, zur Änderung der Verordnung (EU) Nr. 910/2014 und der Richtlinie (EU) 2018/1972 sowie zur Aufhebung der Richtlinie (EU) 2016/1148 (NIS-2-Richtlinie), ABl. L 333, 27. Dezember 2022, S. 80; Durchführungsverordnung (EU) 2024/2690 der Kommission vom 17. Oktober 2024 zur Festlegung technischer und methodischer Anforderungen an Risikomanagementmaßnahmen im Bereich der Cybersicherheit und zur Festlegung der Fälle, in denen ein Sicherheitsvorfall für bestimmte Einrichtungen als erheblich gilt, ABl. L, 2024/2690, 18. Oktober 2024; sowie für CRA-relevante Produktlieferketten Verordnung (EU) 2024/2847 des Europäischen Parlaments und des Rates vom 23. Oktober 2024 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen und zur Änderung der Verordnungen (EU) Nr. 168/2013 und (EU) 2019/1020 und der Richtlinie (EU) 2020/1828 (Cyberresilienz-Verordnung / Cyber Resilience Act, CRA), ABl. L, 2024/2847, 20. November 2024.
Ergänzende technische Referenzen: ENISA, NIS2 Technical Implementation Guidance (Juni 2025); BSI TR-03183-2, Version 2.2.0, für SBOM-Qualität; SPDX und CycloneDX als offene SBOM-/Supply-Chain-Formate; NIST SP 800-161 Rev. 1 als freiwillige C-SCRM-Fachreferenz. Diese Referenzen begründen nicht automatisch eigenständige Rechtspflichten.
Ein verbundenes Arbeitssystem für Kritikalität, Due Diligence, Security-Anforderungen, Nachweise, Vorfälle und Monitoring.
Lieferanten- und Drittanbieter-Cybersicherheit strukturiert prüfen, steuern, dokumentieren und nachvollziehbar freigeben.
Bearbeitbare Arbeitsmittel, SCMS-Cockpit, Nutzungsprozess und KI-Assistenten; keine individuelle Rechtsberatung oder kundenspezifische Umsetzung.
Lieferantenanforderungen, SBOM-Nachweise, Schwachstellen, Vertragsklauseln, Reviews und Managemententscheidungen liegen häufig in getrennten Dateien oder werden uneinheitlich gepflegt. Dadurch entstehen Lücken bei Kritikalität, Monitoring und auditfähiger Nachweisführung.
Sie erhalten ein zusammenhängendes Praxis-Kit mit bearbeitbaren Arbeitsmitteln, Excel-Cockpit, dokumentiertem Nutzungsprozess und unterstützenden KI-Assistenten. Lieferanten- und Produktbezüge werden nachvollziehbar bewertet, abgesichert, überwacht und mit einer klaren Managemententscheidung abgeschlossen.
Scope, Kritikalität, Due Diligence, SBOM/VEX, Vorfälle, Monitoring und Freigaben werden in einem konsistenten Arbeitsstand verbunden.
Bearbeitbare Vorlagen und ein echtes SCMS-Cockpit unterstützen den operativen Arbeitsablauf statt nur abstrakte Checklisten zu liefern.
Nachweise, Maßnahmen und Entscheidungen bleiben dokumentiert und für Reviews, Audits und Freigaben nachvollziehbar.
Die folgende Auswahl zeigt die vom Praxis-Kit bewusst adressierten NIS2-, CRA- und technischen Supply-Chain-Security-Aufgaben. Sie ist keine vollständige NIS2-/CRA-Anforderungsliste und ersetzt keine Prüfung, ob die jeweilige Vorschrift auf Ihre Organisation oder Ihren konkreten Lieferantenfall anwendbar ist.
Geltungsbereich, Sicherheitsanforderungen, Due Diligence, Vertragsanforderungen, SBOM/Vulnerability- und Lifecycle-Nachweise strukturieren.
Dafür im Praxis-Kit: 01 Geltungsbereich/Regulatory Mapping + 03–08 Lieferant, Assessment, Vertrag, SBOM/Vulnerability + 10 Lifecycle + 11 Auditakte
Ergebnis / Nachweis: Durchgängige Supply-Chain-Evidence zu Anforderungen, Lieferantenprüfung, SBOM/Vulnerabilities und Lifecycle.
Lieferantenmeldewege, Triage, VEX/Patch-Information und interne Eskalations-/Meldeprüfung festlegen.
Dafür im Praxis-Kit: 08 Schwachstellen, VEX, Patch und CRA-Meldekette + 09 Lieferantenvorfall und NIS2-Eskalation + 11 Audit- und Nachweisakte
Ergebnis / Nachweis: Dokumentierte Schwachstellen-/Incident-Kette mit Triage-, Eskalations- und Evidence-Nachweis.
Rolle und Produktbezug im Regulatory Mapping festlegen und in Vertrags-/Freigabeentscheidungen berücksichtigen.
Dafür im Praxis-Kit: 01 Geltungsbereich und Regulatory Mapping + 06 Beschaffungsanforderungen/Vertragsklauseln + 12 Management-Freigabebeschluss Lieferant
Ergebnis / Nachweis: Dokumentierter Rollen-/Scope-Kontext und darauf abgestimmte Beschaffungs-/Freigabeentscheidung.
Richtlinie freigeben, Verantwortlichkeiten und Reviews festlegen und wesentliche Lieferantenentscheidungen dokumentieren.
Dafür im Praxis-Kit: 02 Supply-Chain-Security-Richtlinie + 11 Audit- und Nachweisakte + 12 Management-Freigabebeschluss Lieferant
Ergebnis / Nachweis: Dokumentierte Managementfreigabe und Governance-Evidence.
Kritikalität, Due Diligence, Assessment, Anforderungen/Verträge und laufendes Monitoring risikobasiert steuern.
Dafür im Praxis-Kit: 02 Supply-Chain-Security-Richtlinie + 03 Kritikalität + 04 Due-Diligence-Fragebogen + 05 Assessment + 06 Verträge + 10 Monitoring/Exit
Ergebnis / Nachweis: Dokumentierte Lieferantenkritikalität, Bewertung, Vertragsanforderungen und laufende Überwachung.
Lieferantenvorfall klassifizieren, intern eskalieren, erforderliche Informationen sichern und Übergabe an den Unternehmensmeldeprozess dokumentieren.
Dafür im Praxis-Kit: 09 Lieferantenvorfall und NIS2-Eskalation + 11 Audit- und Nachweisakte
Ergebnis / Nachweis: Dokumentierte Lieferanten-Incident-Eskalation mit Evidence und Übergabepunkt zum Meldeprozess.
Supply-Chain-Policy, Auswahl-/Assessmentkriterien, Security-Klauseln und Monitoring strukturiert umsetzen und nachweisen.
Dafür im Praxis-Kit: 02–06 Richtlinie, Kritikalität, Due Diligence, Assessment, Verträge + 10 Lifecycle Monitoring + 11 Auditakte
Ergebnis / Nachweis: Nachvollziehbare Lieferantensteuerung mit Policy-, Auswahl-, Vertrags- und Monitoring-Evidence.
SBOM-Anforderung, Annahme, Datenqualität, VEX-/Vulnerability-Bezug sowie risikobasierte Lieferantensteuerung methodisch konsistent dokumentieren.
Dafür im Praxis-Kit: 07 SBOM-Anforderung, Annahme und Qualitätsprüfung + 08 Schwachstellen/VEX/Patch + 03–06 Lieferantensteuerung + 10 Monitoring + 11 Auditakte
Ergebnis / Nachweis: Dokumentierter SBOM-/VEX-Prüfstatus und konsistente C-SCRM-Evidence; technische bzw. freiwillige Referenzen, keine eigenständige Rechtsnorm.
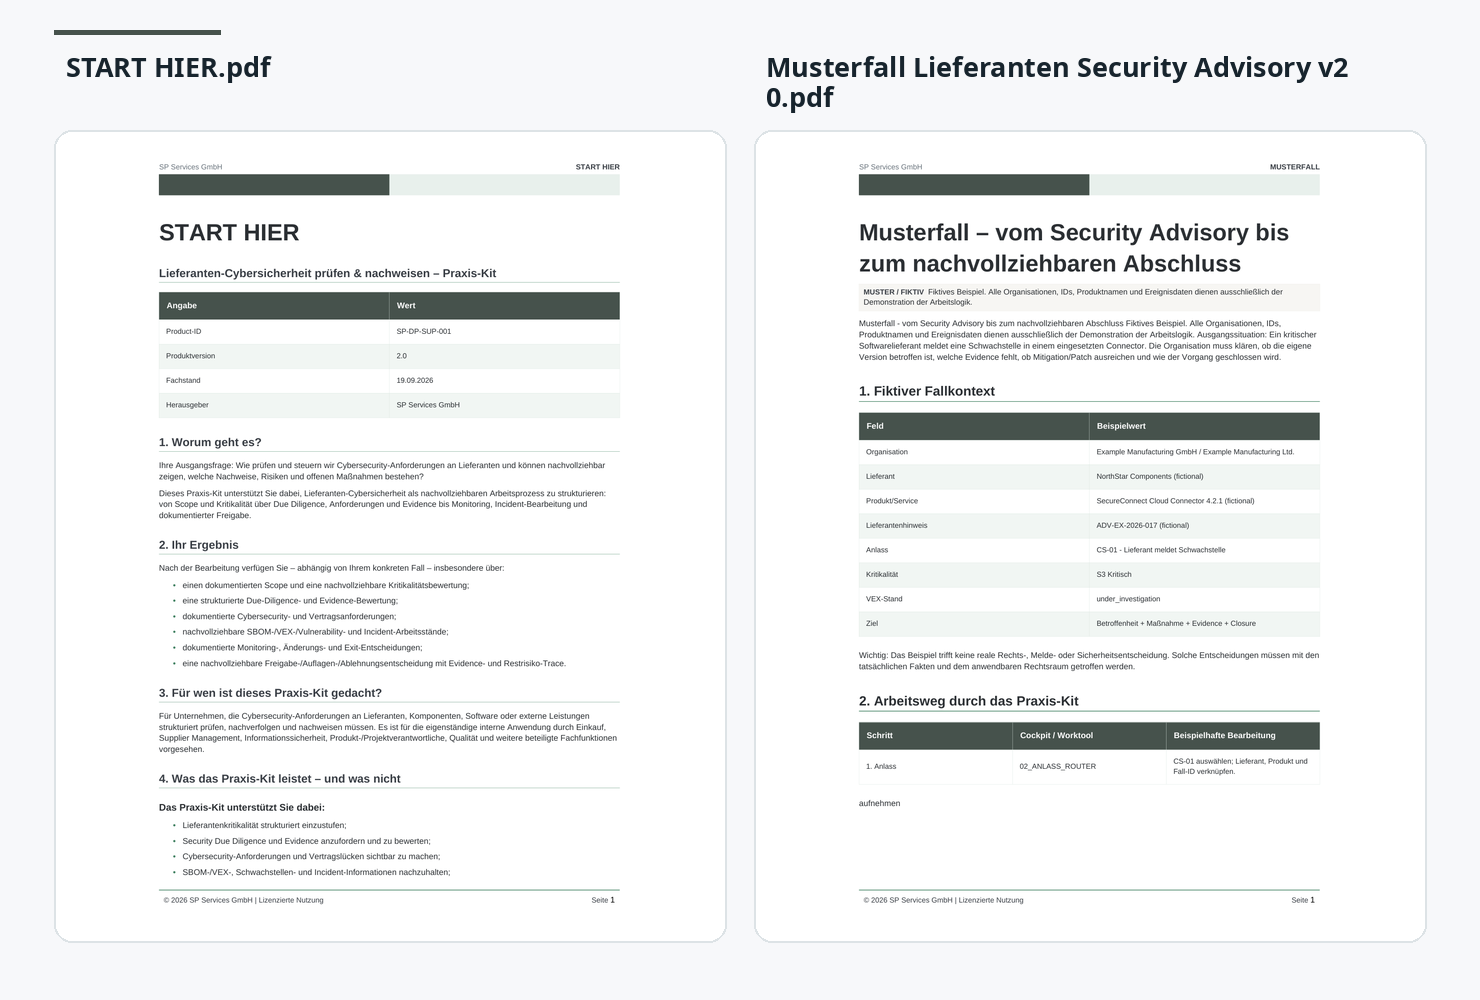
Aufeinander abgestimmte Arbeitsmittel für Lieferanten-, Produkt- und Servicebezüge.
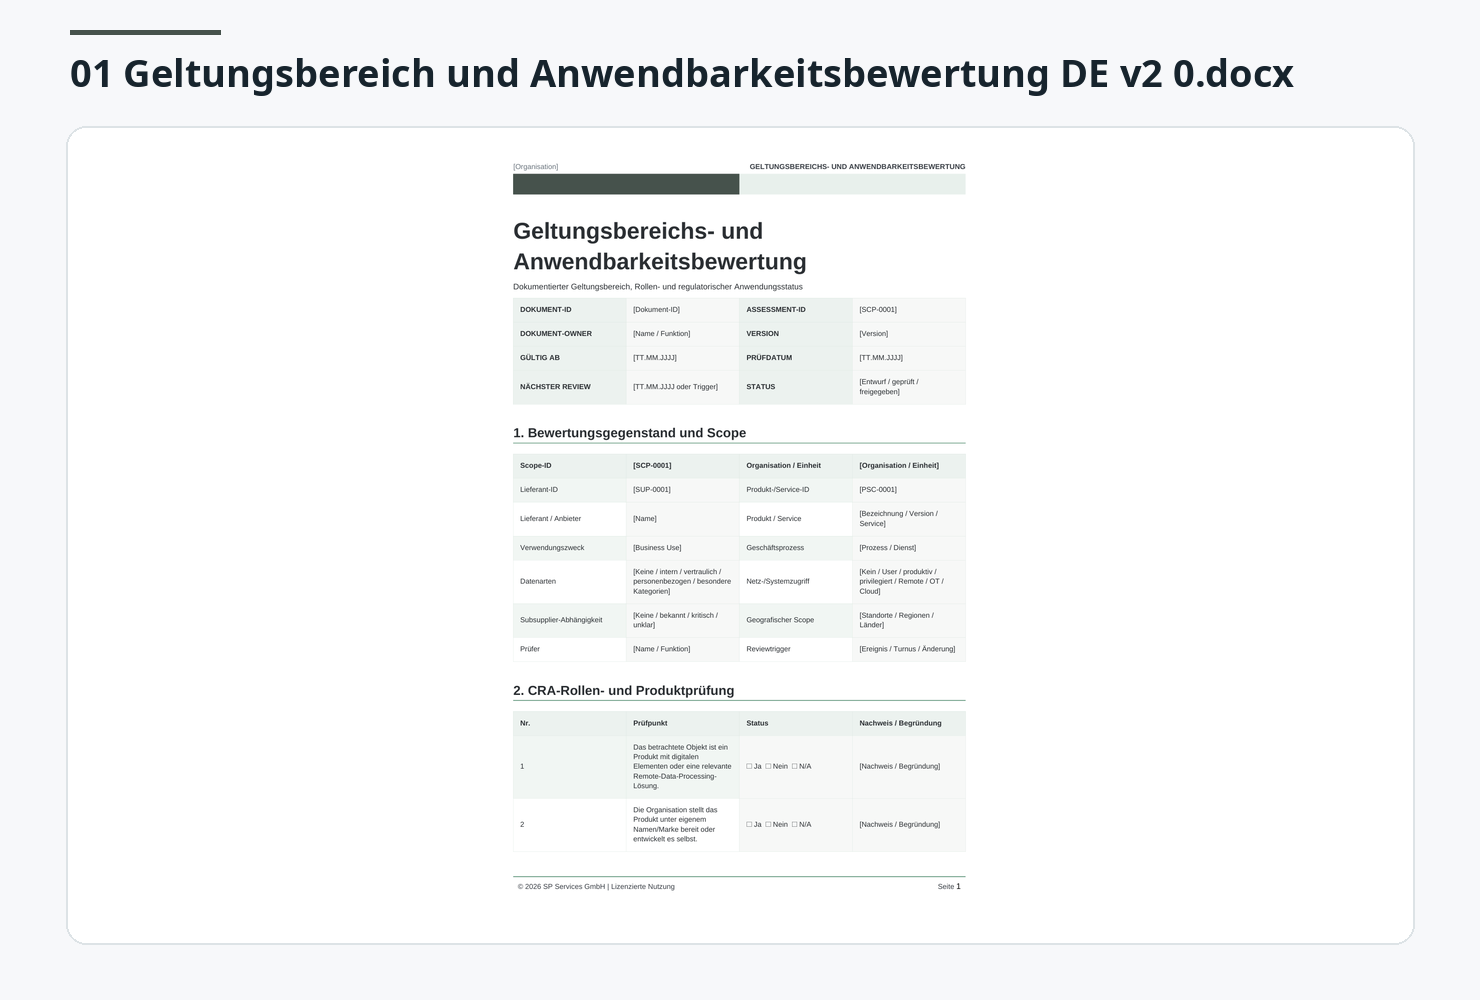
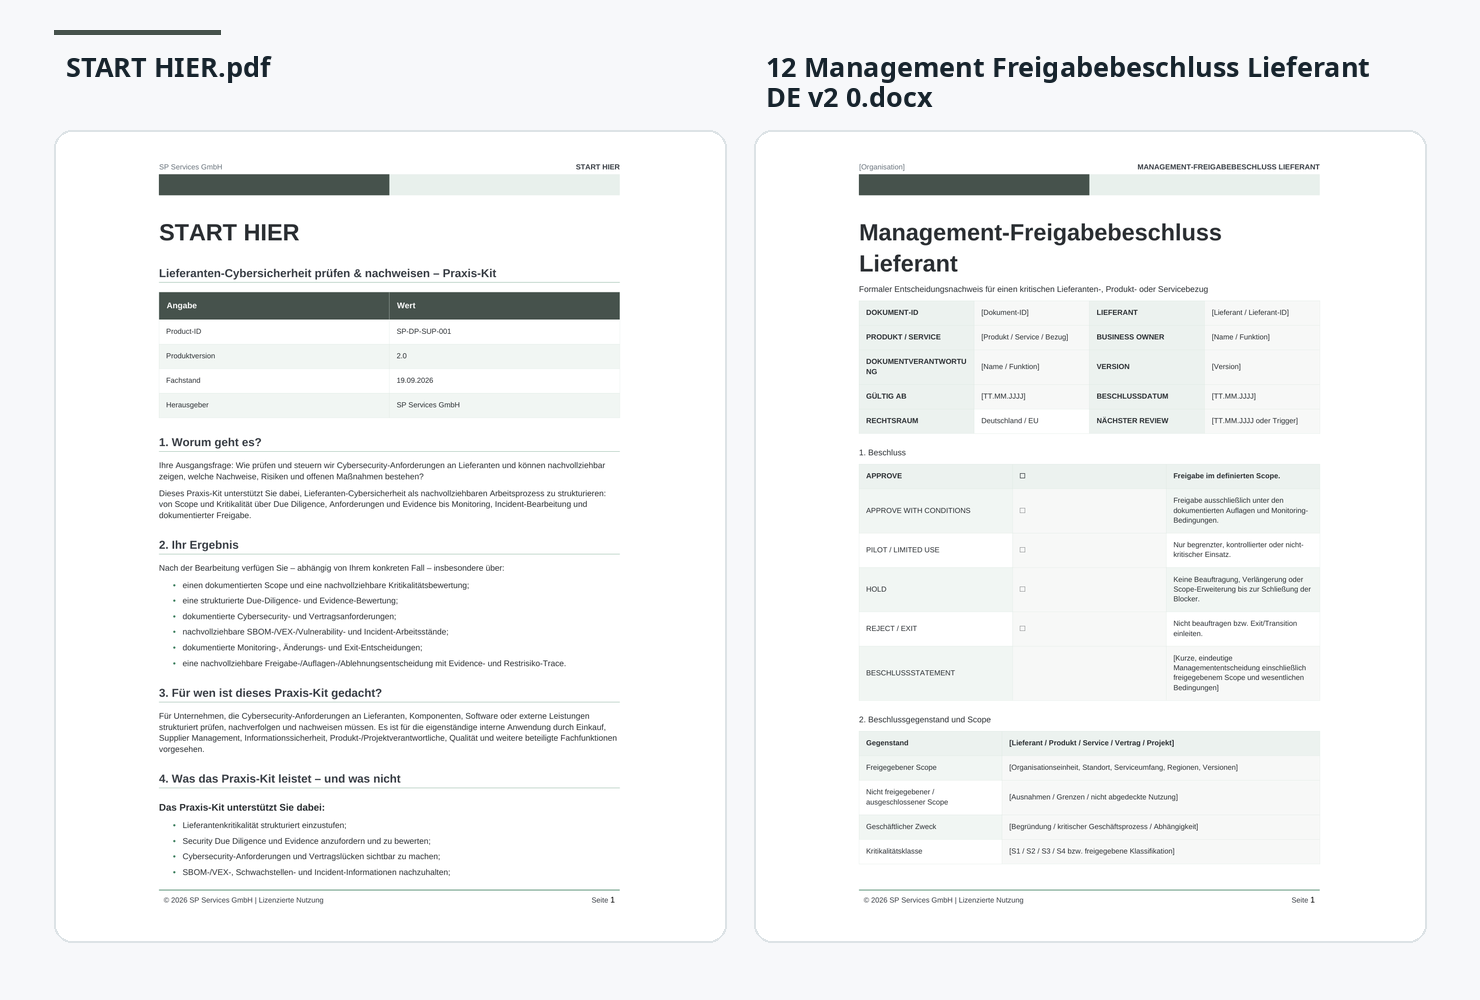
Bearbeitbare Organisationsdokumente für Scope, Richtlinie, Kritikalität, Due Diligence, SBOM, Vorfälle, Audit und Freigabe.
Zentrale Arbeitsmappe mit Startseite, Dashboard, Registern, Fristen und Managementübersicht.
Verbundener Acht-Schritte-Prozess vom Prüfanlass bis zur Freigabe und zum Monitoring.
Assistenzworkflows für Strukturierung, Review und Vollständigkeitsprüfung mit Human Gates.
START-HIER, Lizenz, Quellen, Manifest und Changelog vervollständigen den kundenseitigen Produktstand.
Acht verbundene Hauptschritte werden in vier übersichtlichen Arbeitsphasen zusammengeführt.
Beginnen Sie mit einer Arbeitskopie und führen Sie den ersten Lieferanten- oder Produktbezug strukturiert durch das System.
START-HIER lesen und eine organisationsspezifische Arbeitskopie anlegen.
Das SCMS-Cockpit als führende Arbeitsmappe speichern.
Lieferanten- oder Produktbezug mit eindeutiger Referenz erfassen.
Scope, Kritikalität und Due Diligence anhand der Vorlagen durchführen.
Anforderungen, SBOM/VEX und Monitoringpfade in den Registern fortschreiben.
Freigabe, Auflagen oder Ablehnung über die Managemententscheidung dokumentieren.
Ergänzt Lieferantensteuerung um strukturierte Auditvorbereitung, Evidenzen, Findings und CAPA.
Bearbeitbare Vorlagen für Audit, Evidenzen, Findings und CAPA →Individuelle Unterstützung für konkrete Beschaffungs- und Lieferantenprojekte.
Individuelle Sourcing-Unterstützung ansehen →Verbindet Lieferanten- und Komponentensteuerung mit dem vollständigen CRA-Arbeitsprozess für Produkte mit digitalen Elementen.
CRA Praxis-Kit für Produkthersteller ansehen →Zeitlich unbefristete interne Nutzung und Bearbeitung innerhalb einer rechtlich einheitlichen Organisation. Individualisierte Ergebnisse dürfen zweckgebunden genutzt werden; leere Vorlagen und Quelldateien nicht weitergeben.
Support zu Download, Dateizugriff, Paketstruktur und nachvollziehbaren technischen Produktfehlern; keine individuelle Fach- oder Rechtsberatung.
Es gilt die erworbene Version. Weitere Updates nur, soweit sie in der Produktbeschreibung oder auf der Produktseite ausdrücklich zugesagt werden.
Weitere technische Fragen zum Produkt erreichen uns unter digitalprodukte@sp-services-gmbh.de.
Nein. Das Paket strukturiert Ihre Arbeitsweise und Nachweise, ersetzt aber weder Rechtsberatung noch die fachliche Einzelfallbewertung.
Ja. Die Word- und Excel-Artefakte sind für die interne Bearbeitung vorgesehen. Legen Sie zuerst eine Arbeitskopie an und führen Sie die Dokumentenlenkung fort.
Nein. Sie unterstützen bei Strukturierung und Vollständigkeitsprüfung. Freigaben, Risikoakzeptanzen und regulatorische Bewertungen bleiben menschliche Entscheidungen.
Für Lieferanten-, Produkt- und Servicebezüge mit Security-, Compliance- oder Nachweisbedarf, insbesondere wenn CRA-, NIS2-/BSIG-, SBOM- oder Auditperspektiven relevant sind.
Nein. Das Paket besitzt den ausgewiesenen Fachstand seines Releases. Spätere Updates sind nur enthalten, wenn sie gesondert bereitgestellt oder ausdrücklich zugesagt werden.
Art. 21 Abs. 2 Buchst. d der NIS-2-Richtlinie nennt die Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu direkten Anbietern und Dienstleistern. Für bestimmte von der Durchführungsverordnung (EU) 2024/2690 erfasste Einrichtungen konkretisiert Abschnitt 5 unter anderem Policy, Lieferantenauswahl, Vertragsanforderungen und Monitoring.
Das Kit enthält Arbeitsmittel für SBOM-Anforderung, Annahme und Qualitätsprüfung sowie für Vulnerability-, VEX- und Patch-Informationen. Es hilft, Formate, Datenqualität, Komponentenbezug und offene Nachweise zu dokumentieren; eine produktive SBOM wird dadurch nicht automatisch erzeugt.
Ja. Das Kit verbindet Supply-Chain-Security-Richtlinie, Kritikalität, Due Diligence, Assessment, Beschaffungsanforderungen und Vertragsklauseln mit laufendem Monitoring und Managementfreigabe. Die konkrete rechtliche und kommerzielle Vertragsprüfung bleibt beim Unternehmen.
249,00 € brutto. Alle verbindlichen Kauf- und Lieferangaben stehen im CopeCart-Checkout.